

在定制开发项目里,功能再漂亮,往往死在"谁能看什么"这一关。销售想看全公司的客户名单、车间班组长只想看本班的产量、财务要碰成本字段、审计只看轨迹不留改动——这些需求本质上都是同一个问题:数据权限。低代码平台的价值,不只是"拖拽出功能",更在于能把行级、列级的精细权限,做成可配置、可审计、可随组织变化调整的规则,而不是写死在代码里。本文讲清行级控制与列级控制到底解决什么,以及低代码怎么把它们稳妥落地。
一、为什么"谁能看什么数据"是定制开发的第一道安全闸门
很多企业在上系统前,权限只停留在"菜单级"——给角色配个菜单,能看到模块就算完事。但真正的风险在模块内部:一张"销售订单表",业务员看到全部客户的金额,等于把全公司的定价策略摊在桌面上;一份"质检记录",被无关人员翻到,既违规也可能泄密。数据权限的缺失,要么靠人自觉,要么靠事后追责,二者都撑不起合规要求。对制造业、实验室这类受监管行业尤其如此——能看、能改、能导出,必须是被显式授权的动作。低代码把这道闸门前置到设计阶段,让权限成为数据模型的一部分,而不是上线后的补丁。
二、行级控制:让不同人看到不同的"数据行"
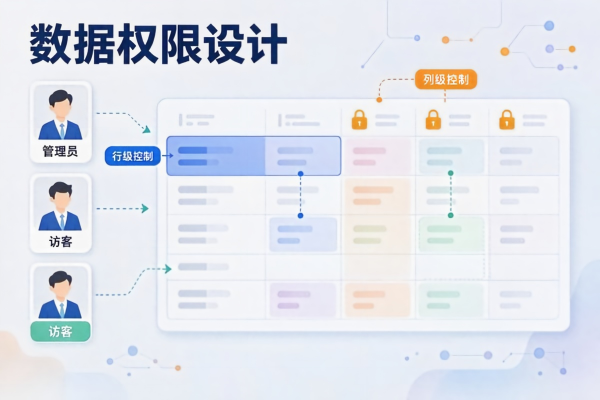
行级控制解决的是"同一张表,不同的人看到不同的记录"。典型做法是为数据打上"归属维度"——部门、片区、客户、班组——再把这些维度与登录用户的身份绑定。例如,某钢贸业务员登录后,系统按"客户归属"自动过滤,只呈现自己名下的客户与合同;某车间班组长只能看到本班组的工单与产量,跨班数据对他不可见。实现上,低代码通常通过"数据视图 + 行过滤规则"完成:不需要为每个角色写一套查询,而是在统一查询上叠加一条"只看属于我的"条件。好处是新增角色、调整归属时,改规则即可,不动底层表结构。
三、列级控制:同一张表,不同角色看到不同的"字段"
行级控制管"看哪些行",列级控制管"看哪些列"。同样是客户档案,前台看联系方式、商务看合作条款、财务看账期与信用额度、高管看汇总——敏感字段(如成本、利润率、身份证号)只对授权角色可见,其余人看到的是空值或脱敏后的占位。列级控制常配合"字段级脱敏"使用:手机号中间四位打码、金额仅授权岗位可展开。低代码的优势在于,这类规则可以沉淀为可复用的"字段权限模板",新模块上线时直接套用,避免每个功能都重新设计一遍。对受监管行业,列级控制还是满足最小化授权原则的直接手段——默认不给,按需开通。
四、低代码怎么把这套权限做出来(实现思路)
落地的关键,是把权限从"代码逻辑"变成"配置项"。三件事:第一,统一身份与组织模型,让"我是谁、属于哪个部门/角色"成为所有数据过滤的基础;第二,在元数据层定义每张表、每个字段的敏感等级,行级用归属字段、列级用敏感标记来驱动——正如低代码定制开发档案元数据自动捕获方案所演示的,先把"数据从哪来、属于谁"结构化,权限才有施加的锚点;第三,提供可视化规则配置,让管理员用"角色 + 条件"组合出"谁能看哪行哪列",而不是找开发改 SQL。这样,权限策略可以随组织调整——新设一个区域公司、合并一条业务线,只改配置即可生效。需要强调的是,所有权限判断应在服务端强制执行,前端隐藏不等于安全,越权访问必须从接口层拦截。
五、三个典型场景:权限设计落地长什么样
场景一,研发与生产的边界:工艺员看得到配方与工序参数,操作工只看到本工位的作业指导,配方成本对他不可见。场景二,多分支机构的财务:总部财务看合并报表,分支财务只看本机构账套,跨机构数据默认隔离。场景三,审计与合规:审计角色拥有"只读 + 全量"视图,能看到谁在何时改了哪条记录,但本身不能修改业务数据。这些场景的共同点是——权限不是"开/关"两个状态,而是按角色、按数据、按动作的细粒度组合。低代码的价值正在于,把这套组合沉淀为可维护的规则,而不是散落在各处的硬编码。正如在档案与实验室合规场景中,低代码通过档案“电子签名”与时间戳:低代码定制开发在合规应用中的实践,把"谁能签名、谁可查看"做成可追溯的规则,而非口头约定。
六、给企业的权限设计落地清单
如果正准备做一套定制系统,权限设计别留到上线前。第一步,先盘点"数据资产分级":哪些表、哪些字段属于敏感,列出来;第二步,梳理角色与数据归属,把"谁该看哪行哪列"讲清楚;第三步,选支持行级/列级配置的低代码底座,让权限可配可查;第四步,把审计留痕作为标配,谁看、谁改、谁导出都有记录。权限设计看起来是"幕后功夫",却是数据合规的底线——一次越权泄露的代价,远高于前期把权限做对的成本。回到起点:低代码真正的价值,不只是更快地做出功能,而是把"谁能看什么"这件容易被忽视的事,第一次变成企业可配置、可审计、可演进的能力。正如实验室“原始记录电子化”:低代码定制开发中的签名合规性与审计追踪所印证的,可追溯的权限规则,才是合规真正落地的抓手。
 渝公网安备50011302001126号