

很多企业在文件管理上都有个隐形雷区:权限“看起来有人管,实际谁都能动”。普通员工把标密合同随手转发出去、离职前批量下载客户资料、下属擅自改了主管正在审批的文件——而主管事后却查不出是谁、在何时做的。问题不在没人管,而是权限按“人”零散授予:人一多、岗一调,授权关系就成一团乱麻。壹博 FMS 文件管理系统的解法是把权限从“对人”升级为“对角色”——用角色权限模型把岗位职责翻译成可继承、可审计的授权规则,让项目经理、部门主管、普通员工各拿刚好够用的权限。
一、为什么“按人授权”撑不住企业规模
当团队只有三五人时,管理员给每人单独勾选“能看哪些文件夹”还能应付。可组织扩大到几十、上百人,按人授权立刻暴露三个短板:其一,人员入转离频繁,每次变动都要手工改权限,漏改错改难免;其二,同岗的人权限各异,标准无法对齐;其三,权限分散在个人账号,主管想管控下属操作却毫无聚合视图。权限分配混乱,正是文件泄密与误操作的高危地带。
二、角色权限模型的核心:把“人”换成“角色”
角色权限模型(RBAC,基于角色的访问控制)思路很朴素:不直接给人权限,而是把权限打包成“角色”再赋给人。角色对应岗位(项目经理、部门主管、普通员工)。一个人换岗,只需换角色,不必逐条重配。
1. 角色是权限的容器
每个角色是一组权限的集合:能进哪个目录、能读还是能改、能否下载外发。把岗位职责沉淀为角色,权限就不再是散落各人账号的私有配置,而是企业统一的“岗位说明书”。
2. 权限最小化原则
安全底线是“够用就好”。普通员工通常只需看自己经手的文件、做必要编辑,不必拥有删除或下载全量资料的权力。角色设计第一原则即最小化——只给工作必需的最小权限,敏感动作默认关闭,需要时再单独开。
3. 角色可继承与互斥
角色可分层:部门主管继承普通员工的基础权限,再叠加管辖范围内的管理权;同时设互斥角色,防止同一人既当操作员又当审批人,从结构上堵住自批自办。
三、三类典型角色的差异化授权设计
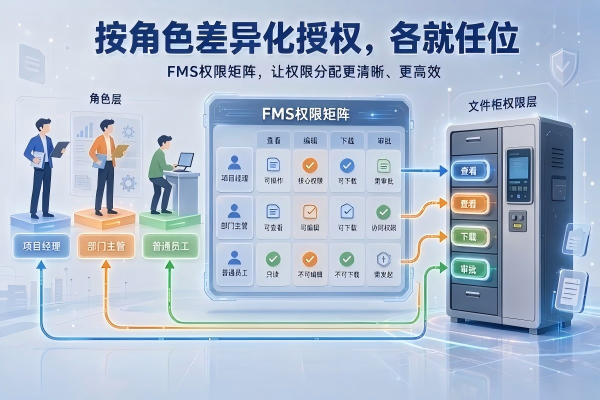
落到真实岗位,角色权限模型的威力在“差异化”——同一项目文件夹,项目经理、部门主管、普通员工看到的广度和能做的动作截然不同。以三类常见角色为例。
1. 普通员工:最小可见、可编辑、禁下载
普通员工是操作主体,权限最克制。默认仅对自己经手和被分配的文件拥有“查看+编辑”,禁批量下载、禁外发、禁删除。涉及标密文件时,连查看都要申请。这一层把绝大多数误操作与外泄风险挡在门外。
2. 部门主管:管辖范围 + 审批 + 审计查看
部门主管在管辖范围内拥有更高权限:可看下属经办文件、可批下属密级访问申请、可在成员间重分权限。更重要的是“审计查看权”——能调阅本部门操作日志,谁下载、谁外发、谁改了什么一目了然,真正实现对下属文件操作的可管可控。
3. 项目经理:跨项目聚合 + 对外分享
项目经理权限边界在“项目”而非“部门”:可跨多个参与部门聚合项目资料,统一授权协作方;对外分享走安全外链,可设密码、有效期、动态水印。其权限比部门主管更偏横向协同,但同样受最小化与审计约束,每份外发文件都可追溯。

上图是 FMS 的授权操作界面:管理员或文件所有者可针对某个文件、文件夹,把“查看、编辑、下载、分享”等权限逐项授予具体角色或成员,权限变更即时生效、全程留痕。
四、细粒度权限怎么落到具体动作
角色定义“谁能进”,细粒度权限定义“进来后能干什么”。FMS 把权限拆到动作级:查看、编辑、下载、分享、删除、打印,每项可单独开关。同为“项目成员”,开发岗只开“查看+编辑”,商务岗额外开“下载”,财务岗按需开“打印”。权限不再是一把大钥匙,而是一串可精准拨动的开关。

编辑权限时,可把每一项动作级开关单独配置,并按角色批量套用。关于“谁可见、谁可编辑、谁可下载”的精准控制如何配置,可进一步了解细粒度权限控制详解。
五、权限与密级、审批联动
角色权限模型不是孤岛,要和密级、审批拧成一股绳。企业文件分“公开/内部/秘密”三级,高密级默认仅被授权角色可见;上传绝密或申请更高密级时,系统自动触发审批流,未经审批不过闸。权限随业务走、密级随文件走,形成“该看的才看、想看的要批”的闭环。密级分级与落地,可参考企业文件密级分类管理方案。
六、落地四步:从混乱到各就各位
1. 梳理岗位职责与文件边界
先列清每个岗位日常碰哪些文件、做到哪一步,明确谁该看什么、能改到哪。
2. 定义标准角色
把权限沉淀为“普通员工/部门主管/项目经理”等标准角色,统一命名与基线,杜绝同岗不同权。
3. 配置角色并继承最小化权限
按最小化给每个角色装好权限开关,需管理权的角色继承基础权限后再叠加,设好互斥规则。
4. 定期权限复核
人员变动、项目结项后及时回收角色;定期走查“谁还握着哪些权限”,防止权限随人沉淀、越积越乱。权限审计与动作级开关配置,可进一步了解细粒度权限控制详解。
 渝公网安备50011302001126号