

一、为什么密级和审批必须联动
很多企业的文件管理还停留在“能存、能找”的阶段,却忽略了最关键的一环——敏感文件从上传到外发,是否经过应有的管控。在真实的办公场景里,一份标注“绝密”的设计图纸或合同,往往和一份普通通知存放在同一个文件夹中,任何人都能下载、转发。这种“密级与流程脱节”的状态,正是企业数据泄露的高频入口。
当密级仅仅是一个标签、而不与任何审批动作绑定时,它的保护意义就形同虚设。上传绝密文件不需要审批、下载不需要授权、外发不需要留痕,一旦出现问题,企业既无法界定责任,也无法向合规审计提供证据链。这也是《数据安全法》和 ISO 15489 等标准反复强调“分级保护与全流程可控”的根本原因。
更隐蔽的风险在于“临时共享”。员工习惯通过微信、邮件附件把涉密文件发出去,系统毫无感知,等发现时文件早已外流到不可控的渠道。如果密级只停留在文件属性里,就无法约束这些散落在聊天工具和邮箱里的副本——真正的安全,必须把管控延伸到“上传即生效、外发必留痕”的每一个动作。
二、FMS的三级密级如何落地
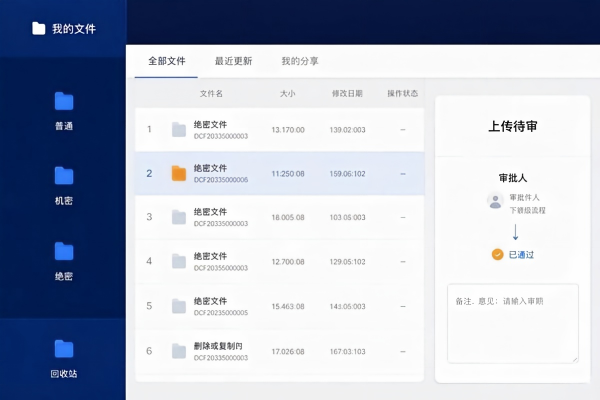
FMS文件管理系统把文件密级划分成普通、机密、绝密三个层级,每一级对应不同的管控强度。普通文件面向常规协作,机密文件限制下载与编辑范围,绝密文件则进入最严格的审批与留痕通道。这种分层不是纸上谈兵,它直接决定了文件在企业内部的“可见半径”:普通文件全员可协作,机密文件限定项目组内,绝密文件则收敛到极少数授权人手中。

1. 密级在文件夹维度继承
密级不必逐份文件手工标注。管理员在文件夹层级设定密级后,落入该目录的所有文件自动继承对应等级,新建子文件夹也可延续上级密级策略,避免人为漏标造成的保护真空。对文件量大、目录深的企业来说,这种“按目录定级”的方式远比逐份打标更可靠。
2. 密级与操作权限绑定
不同密级对应不同的可见、可编辑、可下载权限。例如绝密文件仅对授权角色可见,普通员工在系统中根本无法检索到这类文件,从入口上切断了越权访问的可能。即使有人知道文件名,没有对应权限也无法打开,更谈不上下载与外发。
三、绝密文件上传如何自动触发审批
真正的安全闭环,发生在“上传”这个动作上。在FMS文件管理系统中,当一份文件被标记为绝密、或落入绝密文件夹时,系统会自动触发预设的审批流程,在审批人通过之前,文件处于“待审”状态,不能被下载或外发。上传不再是单向的“存进去”,而是带着管控条件进入系统。

1. 审批节点可自定义
审批流不是固定模板。企业可以根据自身制度,把合同、图纸、制度类文件设定为“发布必经审核”,并指定对应的审批人层级。关于如何把审批节点配成符合企业制度的流程,可以参考审批流程自定义配置:如何让合同、图纸、制度发布必经审核一文中的具体做法。
2. 越权操作实时拦截
未通过审批的绝密文件,任何下载、分享、外链尝试都会被系统实时拦截并提示。这种“先审批、后可用”的机制,让高密级文件始终处于受控状态,而不是事后再补救。它把安全从“事后追责”前移到“事前阻断”。
四、全流程留痕让安全可审计
密级与审批联动的价值,不只是挡住一次越权,更在于每一次访问、下载、审批动作都被完整记录。FMS系统对文件的操作生成可追溯的日志:谁、在何时、对哪份文件、做了什么,形成闭环证据链。面对内外部审计时,这套日志就是企业尽到保护义务的直接证明。
1. 权限模型支撑分级授权
要让密级真正落地,背后需要一套清晰的角色权限模型。项目经理、部门主管、普通员工如何差异化授权,决定了密级策略能不能被严格执行。详见细粒度权限控制详解:如何实现“谁可见、谁可编辑、谁可下载”的精准管理,其中对权限与密级的配合有更完整的说明。
2. 外发也受密级约束
即便文件需要对外分享,绝密级别的外链同样可以设置密码与有效期,并在页面叠加水印以便溯源。敏感内容从内到外,始终处于企业可掌控的范围之内,不会出现“发出去就失控”的尴尬。
某工程设计院在引入FMS文件管理系统后,将核心图纸统一纳入绝密管控,上传即触发总工审批,半年内未发生一起越权下载事件;某大型制造企业通过同样的机制,把合同与工艺文件的对外发送全部纳入审批闭环,合规审计一次性通过。对正在评估文件安全方案的企业来说,密级与审批流的联动,应当作为选型时的硬指标——它决定了一套系统究竟是“文件仓库”,还是真正可控的“企业文件安全底座”。
 渝公网安备50011302001126号